
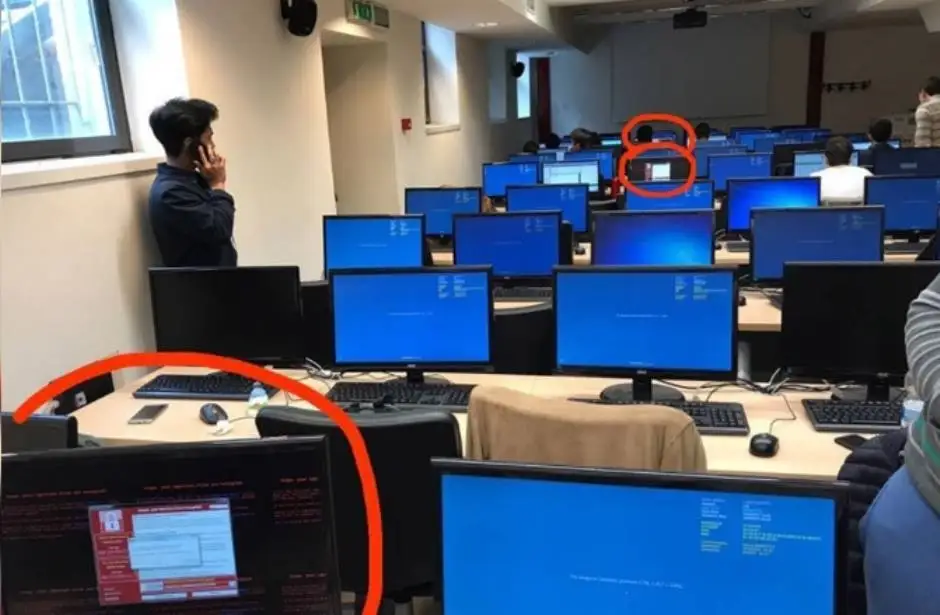
Estados Unidos.- Expertos estiman que este lunes podría darse un recrudecimiento del virus electrónico que la semana pasada dejó más de 200 mil afectados en 150 países, al presentarse un nuevo "cibercaos" cuando millones de computadoras sean encendidas de nuevo.
Para Rob Wainwright, director de la oficina europea de policía (Europol), el ataque que se registró el viernes se produjo de "forma indiscriminada" y "se propagó muy rápidamente".
El funcionario señaló que existe la posibilidad de que el número de víctimas siga creciendo "cuando la gente vuelva al trabajo el lunes y encienda la computadora".
Se teme que el ataque pegue hoy sobre todo en Asia, ya que las compañías y organizaciones apagaron sus equipos antes del inicio del ataque.
El virus ransomware (de "ransom", rescate y "ware" por software) conocido como WannaCry bloquea los documentos de los usuarios y los hackers exigen a sus víctimas pagar una suma de dinero en la moneda electrónica bitcoin, difícil de rastrear, para permitirles acceder nuevamente a los archivos.
Microsoft advierte sobre el ciberataque a los gobiernos
La empresa Microsoft pidió ayer a los gobiernos del mundo ver el ciberataque global, que desde la semana pasado ha dejado más de 200 mil afectados en 150 países, como una “llamada de atención sobre los métodos de acumulación de vulnerabilidades”.
Brad Smith, presidente y principal asesor legal de la compañía, advirtió en su blog que el acopio de vulnerabilidades informáticas por parte de los gobiernos se ha convertido en un patrón emergente que causa daños generalizado cuando la información es filtrada.
El origen del fallo en Windows fue aprovechado por el software maligno WannaCry, robando información confidencial de usuarios en todo el mundo. Además, el grupo encargado del ciberataque amenazó con que hoy podría presentarse otro.
DATO ABC:
Algunas recomendaciones:
+ Actualizar los equipos con los últimos parches de seguridad.
+ No abrir enlaces adjuntos de correos electrónicos desconocidos.
+ Precaución al seguir enlaces en correos, mensajería instantánea y redes sociales.
+ Contar con herramientas de protección como antivirus/antimalware.
+ Realizar copias de seguridad periódicas.